Domain assm.de kaufen?
Wir ziehen mit dem Projekt
assm.de um.
Sind Sie am Kauf der Domain
assm.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain assm.de kaufen?
Wie kann ich den Server online stellen, ohne Port Forwarding zu verwenden?
Es gibt verschiedene Möglichkeiten, einen Server online zu stellen, ohne Port Forwarding zu verwenden. Eine Option ist die Verwendung eines virtuellen privaten Netzwerks (VPN), um eine sichere Verbindung zum Server herzustellen. Eine andere Möglichkeit ist die Verwendung von Diensten wie Hamachi oder ZeroTier, die es ermöglichen, ein virtuelles LAN zu erstellen und den Server darüber zugänglich zu machen. Schließlich kann auch die Verwendung von Cloud-Hosting-Diensten wie Amazon Web Services oder Microsoft Azure in Betracht gezogen werden, bei denen das Port Forwarding bereits in der Infrastruktur des Dienstes implementiert ist. **
Wie kann der alte Cisco AnyConnect Server gelöscht werden?
Um den alten Cisco AnyConnect Server zu löschen, müssen Sie die entsprechende Software deinstallieren. Gehen Sie dazu in die Systemsteuerung Ihres Computers, suchen Sie nach der Cisco AnyConnect-Anwendung und wählen Sie "Deinstallieren" aus. Befolgen Sie die Anweisungen auf dem Bildschirm, um den Deinstallationsprozess abzuschließen. **
Ähnliche Suchbegriffe für Cisco-Distributed-Forwarding-Card
Top-Angebote
Produkte zum Begriff Cisco-Distributed-Forwarding-Card:
-
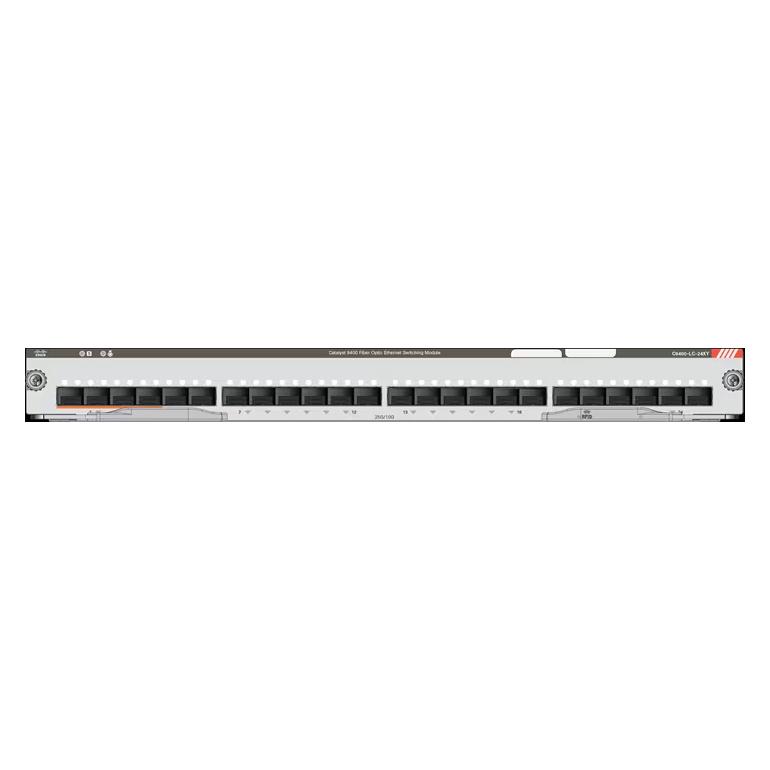
Cisco Catalyst 9400 Series Line Card - S, Netzwerk SwitchCisco Catalyst 9400 Serie 4-Port 100 G QSFP28 und 4-Port 40G (QSFP+) oder 12-Port 40 Gigabit Ethernet (QSFP+) Line Card (C9400-LC-24XY) Die Cisco Catalyst 9400 Serie 12-Port 40 Gigabit Ethernet oder 4-Port 100 Gigabit Ethernet plus 4-Port 40 Gigabit Ethernet Line Card kann für leistungsstarke und hochdichte 100G oder 40 Gigabit Ethernet Aggregationen im Campus sowie in kleinen bis mittelgrossen Netzwerken als Kern-Switch eingesetzt werden. Die Cisco Catalyst 9400 Serie 12-Port 40G Gigabit Ethernet Line Card unterstützt Standard Quad Small Form-Factor Pluggable 28 und Plus (QSFP28 und QSFP+) Optiken. Die Ports können für vollständiges 40 Gigabit Ethernet oder 100 und 40 Gigabit Ethernet verwendet werden, um eine schrittweise Migration von 40 Gigabit Ethernet zu 100 Gigabit Ethernet zu unterstützen.28344,71 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Distributed Computing, FachbücherDas Buch "Distributed Computing" ist eine umfassende Sammlung von Fachbeiträgen, die die Ergebnisse des 4. Internationalen Workshops über verteiltes Rechnen (IWDC 2002) dokumentiert. Dieser Workshop fand im Dezember 2002 in Kalkutta, Indien, statt und versammelte Experten aus der ganzen Welt, um aktuelle Entwicklungen und Herausforderungen im Bereich des verteilten Rechnens zu diskutieren. Die 31 überarbeiteten Volltexte und 3 studentischen Arbeiten wurden aus mehr als 90 eingereichten Beiträgen sorgfältig ausgewählt und bieten wertvolle Einblicke in verschiedene Themen wie Web-Caching, drahtlose Netzwerke, mobile Systeme, VLSI- und parallele Systeme sowie optische Netzwerke. Die Beiträge sind in thematische Abschnitte gegliedert, die es den Lesenden ermöglichen, gezielt auf spezifische Aspekte des verteilten Rechnens einzugehen. Dieses Buch ist eine wertvolle Ressource für Studierende, Forschende und Fachleute, die sich mit den neuesten Entwicklungen in der Informatik und den Herausforderungen im Bereich der verteilten Systeme auseinandersetzen möchten.49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Ist Port Forwarding gefährlich?
Port Forwarding kann potenziell gefährlich sein, wenn es unsachgemäß oder unsicher konfiguriert wird. Es öffnet eine Verbindung von außen auf ein bestimmtes Gerät oder eine bestimmte Anwendung in Ihrem Netzwerk, was ein Sicherheitsrisiko darstellen kann, wenn nicht angemessen geschützt. Es ist wichtig, die erforderlichen Sicherheitsmaßnahmen zu treffen, wie z.B. die Verwendung starker Passwörter und die Aktualisierung der Firmware, um das Risiko von Angriffen zu minimieren. **
-
Ist Port Forwarding gefährlich?
Port Forwarding kann potenziell gefährlich sein, wenn es unsachgemäß verwendet wird oder wenn die Sicherheitsmaßnahmen nicht ausreichend sind. Es kann Angreifern ermöglichen, auf bestimmte Geräte oder Dienste in Ihrem Netzwerk zuzugreifen, wenn sie nicht ordnungsgemäß konfiguriert sind. Es ist wichtig, die richtigen Sicherheitsvorkehrungen zu treffen, wie z.B. die Verwendung starker Passwörter und regelmäßige Aktualisierung der Firmware, um das Risiko zu minimieren. **
-
Wie richte ich Port Forwarding für einen Arma 3 Server ein?
Um Port Forwarding für einen Arma 3 Server einzurichten, musst du zuerst die IP-Adresse deines Routers herausfinden. Öffne dann die Einstellungen deines Routers und suche nach der Option "Port Forwarding" oder "Virtual Server". Füge einen neuen Eintrag hinzu und gib die IP-Adresse deines Computers sowie die Portnummer für den Arma 3 Server ein. Speichere die Einstellungen und starte deinen Server neu. **
-
Warum funktioniert Port Forwarding nicht?
Es gibt mehrere mögliche Gründe, warum Port Forwarding nicht funktioniert. Einer davon könnte sein, dass die Firewall des Routers den Zugriff auf den Port blockiert. Eine andere Möglichkeit ist, dass die Portweiterleitung nicht korrekt eingerichtet wurde, zum Beispiel durch falsche IP-Adressen oder Portnummern. Es ist auch möglich, dass der Internetdienstanbieter den Zugriff auf bestimmte Ports blockiert. **

Wie aktiviere ich Port Forwarding?
Um Port Forwarding zu aktivieren, musst du zunächst auf deinen Router zugreifen. Öffne dazu einen Webbrowser und gib die IP-Adresse deines Routers in die Adressleiste ein. Melde dich dann mit deinen Anmeldedaten an. Suche im Router-Menü nach den Einstellungen für Port Forwarding oder Portweiterleitung. Dort kannst du die gewünschten Ports eingeben und an die IP-Adresse des Geräts weiterleiten, auf das du den Zugriff von außen ermöglichen möchtest. Speichere die Einstellungen und starte den Router neu, um die Änderungen zu übernehmen. **
Warum funktioniert Port Forwarding nicht?
Es gibt mehrere mögliche Gründe, warum Port Forwarding nicht funktioniert. Einer der häufigsten Gründe ist, dass die Firewall des Routers den Datenverkehr blockiert. Es ist auch möglich, dass die Portweiterleitung nicht korrekt eingerichtet wurde oder dass der Zielcomputer nicht ordnungsgemäß konfiguriert ist, um den eingehenden Datenverkehr zu akzeptieren. Es kann auch sein, dass der Internetdienstanbieter bestimmte Ports blockiert oder dass die Netzwerkeinstellungen des Routers nicht richtig konfiguriert sind. **
Top-Angebote
Produkte zum Begriff Cisco-Distributed-Forwarding-Card:
-
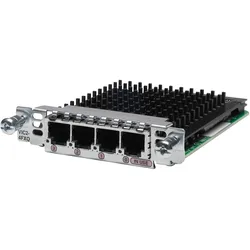
Cisco 4-Port Voice Interface Card, RouterDer FXO-Port wird verwendet, um eine Verbindung zu einer PBX oder einem Schlüsselssystem herzustellen oder um externe Verbindungen zum PSTN oder PTT bereitzustellen. Er unterstützt die Erkennung von Batterieumkehr und die Anrufer-ID. Diese VICs können softwareseitig so konfiguriert werden, dass sie in allen Ländern funktionieren. Sie werden auch verwendet, um eine analoge CAMA-Leitung anzuschliessen, um einen dedizierten E-911-Dienst (nur Nordamerika) bereitzustellen.210,93 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Cisco VWIC2-2MFT-G703= Voice/WAN Interface CardNetzwerke sind heute ein wichtiger technologischer Bestandteil des Geschäfts- und Alltagslebens. Die von Cisco entwickelten Produkte auf Basis des Internet-Protokolls (IP) bilden die Grundlage dieser Netzwerke und machen das Unternehmen zum weltweit führenden Anbieter von Netzwerk-Lösungen für das Internet. Allgemeine InformationenHersteller:Cisco Systems, IncHersteller-Artikelnummer:VWIC2-2MFT-G703=Hersteller-Webseite:Marke:CiscoModell:VWIC2-2MFT-G703=Produktbezeichnung:2-Port Multiflex Trunk G.703 (E1) Voice/Wan Interface CardProdukttyp:Voice/WAN Interface CardTechnische InformationenAnwendung/Gebrauch:SpracheSchnittstellen / AnschlüsseAnzahl Anschlüsse Gesamt:2Anschluss:RJ-48 2-Port 2nd Gen Multiflex Trunk Voice/WAN Int. Card - G.703303,85 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Cisco Catalyst 9400 Series Line Card - S, Netzwerk SwitchCisco Catalyst 9400 Serie 4-Port 100 G QSFP28 und 4-Port 40G (QSFP+) oder 12-Port 40 Gigabit Ethernet (QSFP+) Line Card (C9400-LC-24XY) Die Cisco Catalyst 9400 Serie 12-Port 40 Gigabit Ethernet oder 4-Port 100 Gigabit Ethernet plus 4-Port 40 Gigabit Ethernet Line Card kann für leistungsstarke und hochdichte 100G oder 40 Gigabit Ethernet Aggregationen im Campus sowie in kleinen bis mittelgrossen Netzwerken als Kern-Switch eingesetzt werden. Die Cisco Catalyst 9400 Serie 12-Port 40G Gigabit Ethernet Line Card unterstützt Standard Quad Small Form-Factor Pluggable 28 und Plus (QSFP28 und QSFP+) Optiken. Die Ports können für vollständiges 40 Gigabit Ethernet oder 100 und 40 Gigabit Ethernet verwendet werden, um eine schrittweise Migration von 40 Gigabit Ethernet zu 100 Gigabit Ethernet zu unterstützen.28344,71 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann ich den Server online stellen, ohne Port Forwarding zu verwenden?
Es gibt verschiedene Möglichkeiten, einen Server online zu stellen, ohne Port Forwarding zu verwenden. Eine Option ist die Verwendung eines virtuellen privaten Netzwerks (VPN), um eine sichere Verbindung zum Server herzustellen. Eine andere Möglichkeit ist die Verwendung von Diensten wie Hamachi oder ZeroTier, die es ermöglichen, ein virtuelles LAN zu erstellen und den Server darüber zugänglich zu machen. Schließlich kann auch die Verwendung von Cloud-Hosting-Diensten wie Amazon Web Services oder Microsoft Azure in Betracht gezogen werden, bei denen das Port Forwarding bereits in der Infrastruktur des Dienstes implementiert ist. **
-
Wie kann der alte Cisco AnyConnect Server gelöscht werden?
Um den alten Cisco AnyConnect Server zu löschen, müssen Sie die entsprechende Software deinstallieren. Gehen Sie dazu in die Systemsteuerung Ihres Computers, suchen Sie nach der Cisco AnyConnect-Anwendung und wählen Sie "Deinstallieren" aus. Befolgen Sie die Anweisungen auf dem Bildschirm, um den Deinstallationsprozess abzuschließen. **
-
Ist Port Forwarding gefährlich?
Port Forwarding kann potenziell gefährlich sein, wenn es unsachgemäß oder unsicher konfiguriert wird. Es öffnet eine Verbindung von außen auf ein bestimmtes Gerät oder eine bestimmte Anwendung in Ihrem Netzwerk, was ein Sicherheitsrisiko darstellen kann, wenn nicht angemessen geschützt. Es ist wichtig, die erforderlichen Sicherheitsmaßnahmen zu treffen, wie z.B. die Verwendung starker Passwörter und die Aktualisierung der Firmware, um das Risiko von Angriffen zu minimieren. **
-
Ist Port Forwarding gefährlich?
Port Forwarding kann potenziell gefährlich sein, wenn es unsachgemäß verwendet wird oder wenn die Sicherheitsmaßnahmen nicht ausreichend sind. Es kann Angreifern ermöglichen, auf bestimmte Geräte oder Dienste in Ihrem Netzwerk zuzugreifen, wenn sie nicht ordnungsgemäß konfiguriert sind. Es ist wichtig, die richtigen Sicherheitsvorkehrungen zu treffen, wie z.B. die Verwendung starker Passwörter und regelmäßige Aktualisierung der Firmware, um das Risiko zu minimieren. **
Ähnliche Suchbegriffe für Cisco-Distributed-Forwarding-Card
-
Distributed Computing, FachbücherDas Buch "Distributed Computing" ist eine umfassende Sammlung von Fachbeiträgen, die die Ergebnisse des 4. Internationalen Workshops über verteiltes Rechnen (IWDC 2002) dokumentiert. Dieser Workshop fand im Dezember 2002 in Kalkutta, Indien, statt und versammelte Experten aus der ganzen Welt, um aktuelle Entwicklungen und Herausforderungen im Bereich des verteilten Rechnens zu diskutieren. Die 31 überarbeiteten Volltexte und 3 studentischen Arbeiten wurden aus mehr als 90 eingereichten Beiträgen sorgfältig ausgewählt und bieten wertvolle Einblicke in verschiedene Themen wie Web-Caching, drahtlose Netzwerke, mobile Systeme, VLSI- und parallele Systeme sowie optische Netzwerke. Die Beiträge sind in thematische Abschnitte gegliedert, die es den Lesenden ermöglichen, gezielt auf spezifische Aspekte des verteilten Rechnens einzugehen. Dieses Buch ist eine wertvolle Ressource für Studierende, Forschende und Fachleute, die sich mit den neuesten Entwicklungen in der Informatik und den Herausforderungen im Bereich der verteilten Systeme auseinandersetzen möchten.49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Red Hat Runtimes for Distributed Computing (Edge Server) (2 Cores)Red Hat Runtimes for Distributed Computing – Edge-Server-Subskription für verteilte Anwendungsumgebungen Eine professionelle Red Hat Subskriptionslösung für Unternehmen, die moderne Runtime-Szenarien, edge-nahe Workloads und verteilte Anwendungen strukturierter betreiben möchten. Red Hat Runtimes for Distributed Computing (Edge Server) (2 Cores) ist eine professionelle Red Hat Subskriptionslösung für Unternehmen, die moderne Laufzeitumgebungen, Microservices und cloud-native Anwendungen in verteilten IT-Architekturen besser organisieren möchten. Die Edge-Server-Variante eignet sich besonders für Organisationen, die Anwendungen nicht nur zentral im Rechenzentrum oder in einer einzelnen Cloud betreiben, sondern bestimmte Workloads näher an Standorten, Datenquellen oder operativen Prozessen einordnen möchten. Wenn Sie diese Lösung über unsere Plattform kaufen , erhalten Sie eine offizielle Red Hat Subskription für den vorgesehenen Nutzungsumfang. Ihre Bestellung wird über unsere sichere Zahlung verarbeitet und anschließend digital bereitgestellt. Wenn Sie weitere Red Hat Lösungen für Runtimes, Application Services, Middleware, OpenShift, Linux oder Enterprise-Infrastruktur suchen, können Sie passende Produkte ebenfalls direkt bei uns im Shop für Red Hat kaufen . Der genaue Preis richtet sich nach dem gewählten Subskriptionsumfang, der Laufzeit und dem konkreten Einsatzbereich. Die Lösung richtet sich an IT-Abteilungen, Plattformteams, Entwicklungsteams, DevOps-Verantwortliche und Unternehmen, die Anwendungen in modernen, verteilten Umgebungen zuverlässig bereitstellen und betreiben möchten. In vielen IT-Landschaften laufen Anwendungen heute über mehrere Plattformbereiche, Container-Umgebungen, hybride Infrastrukturen, cloud-nahe Architekturen oder edge-nahe Standorte hinweg. Red Hat Runtimes for Distributed Computing kann dabei helfen, Runtime-Anforderungen besser zu strukturieren und Edge-Server-nahe Einsatzbereiche nachvollziehbarer in Entwicklungs-, Deployment- und Betriebsprozesse einzubinden. Edge-Server-Ansatz für verteilte Runtime-Bereiche Die Edge-Server-Ausführung ist für Unternehmen interessant, die bestimmte Runtime-Bereiche, Anwendungen oder Services näher an einzelnen Standorten, Systembereichen oder Datenquellen planen möchten. Ein edge-naher Ansatz kann dabei helfen, Workloads dort einzuordnen, wo sie im laufenden Betrieb benötigt werden, und gleichzeitig eine klare Verbindung zu zentralen Plattform- und Betriebsprozessen zu behalten. Gerade bei Distributed Computing ist eine saubere Struktur wichtig. Anwendungen müssen über verschiedene technische Bereiche hinweg betrieben werden können, ohne dass jede Runtime-Umgebung isoliert betrachtet oder unübersichtlich verwaltet wird. Red Hat Runtimes for Distributed Computing bietet hierfür eine geeignete Grundlage, um moderne Laufzeitumgebungen kontrollierter mit bestehenden Enterprise-Strukturen zu verbinden. Für Microservices, cloud-native Anwendungen und edge-nahe Plattformprozesse Red Hat Runtimes for Distributed Computing passt zu Unternehmen, die moderne Anwendungen über mehrere technische Bereiche hinweg entwickeln, bereitstellen und betreiben möchten. Die Lösung kann in passenden Szenarien dabei unterstützen, Runtime-Komponenten, Microservice-Architekturen, cloud-native Entwicklungsansätze und Plattformprozesse besser miteinander zu verbinden. Dadurch entsteht eine nachvollziehbarere Grundlage, um bestehende Anwendungen weiterzuführen und neue Workloads strukturierter in die vorhandene IT-Strategie einzubinden. Der konkrete Einsatz sollte immer anhand der vorhandenen Infrastruktur, der genutzten Red Hat Komponenten, der geplanten Workloads und der jeweiligen Subskriptionsbedingungen bewertet werden. Besonders bei edge-nahen und verteilten Anwendungsumgebungen ist es sinnvoll, Produktumfang, Supportanforderungen und langfristige Plattformstrategie gemeinsam zu betrachten. So können Unternehmen besser entscheiden, wie Runtime-Umgebungen, Modernisierung und Anwendungsbetrieb sinnvoll miteinander verbunden werden. Geeignet für moderne Enterprise-Runtime-Architekturen am Edge In verteilten Unternehmensarchitekturen entstehen häufig viele Berührungspunkte zwischen Anwendungen, Plattformdiensten, Runtime-Komponenten, Datenquellen und Backend-Systemen. Red Hat Runtimes for Distributed Computing kann Unternehmen dabei unterstützen, solche edge-nahen Runtime-Anforderungen besser zu ordnen und verteilte Anwendungsbereiche sauberer in die jeweilige Plattformarchitektur einzubinden. Die Edge-Server-Variante eignet sich besonders für Organisationen, die für Distributed-Computing- und Runtime-Szenarien einen klaren Subskriptionsrahmen benötigen. Dadurch lassen sich Anforderungen rund um moderne Anwendungsentwicklung, Plattformbetrieb, Microservices und verteilte Workload-Nutzung besser in Einkaufs-, IT- und Budgetprozesse einordnen. Subskriptionsumfang: 2 Cores Die Variante „2 Cores“ beschreibt den definierten Subskriptionsumfang für Red Hat Runtimes fo...810,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Red Hat Fuse for Distributed Computing (Edge Server) (2 Cores)Red Hat Fuse for Distributed Computing – Edge-Server-Subskription für verteilte Integrationsumgebungen Eine professionelle Red Hat Subskriptionslösung für Unternehmen, die Integrationsprozesse, Services und Datenflüsse in edge-nahen oder verteilten IT-Umgebungen strukturierter betreiben möchten. Red Hat Fuse for Distributed Computing (Edge Server) (2 Cores) ist eine professionelle Red Hat Subskriptionslösung für Unternehmen, die Integrationsprozesse zwischen Anwendungen, Schnittstellen, Services und Datenquellen in verteilten IT-Landschaften besser organisieren möchten. Die Edge-Server-Variante eignet sich besonders für Organisationen, die Integrationslogik nicht nur zentral im Rechenzentrum oder in einer einzelnen Plattform betreiben, sondern näher an bestimmten Standorten, Systemen oder operativen Einsatzbereichen einordnen möchten. Wenn Sie diese Lösung über unsere Plattform kaufen , erhalten Sie eine offizielle Red Hat Subskription für den vorgesehenen Nutzungsumfang. Ihre Bestellung wird über unsere sichere Zahlung verarbeitet und anschließend digital bereitgestellt. Wenn Sie weitere Red Hat Lösungen für Integration, Middleware, Application Services, OpenShift, Linux oder Enterprise-Infrastruktur suchen, können Sie passende Produkte ebenfalls direkt bei uns im Shop für Red Hat kaufen . Der genaue Preis richtet sich nach dem gewählten Subskriptionsumfang, der Laufzeit und dem konkreten Einsatzbereich. Die Lösung richtet sich an IT-Abteilungen, Integrationsarchitekten, Plattformteams, Entwicklungsteams und Unternehmen, die verteilte Integrationslandschaften professioneller steuern möchten. In vielen Unternehmensumgebungen müssen bestehende Backend-Systeme, APIs, Anwendungen, Datenquellen und Plattformdienste zuverlässig miteinander kommunizieren. Red Hat Fuse for Distributed Computing kann dabei helfen, solche Integrationsanforderungen besser zu strukturieren und edge-nahe Einsatzbereiche nachvollziehbarer in Entwicklungs-, Betriebs- und Migrationsprozesse einzubinden. Edge-Server-Ansatz für verteilte Integrationspunkte Die Edge-Server-Ausführung ist für Unternehmen interessant, die Integrationsprozesse näher an einzelnen Standorten, Systembereichen oder Datenquellen planen möchten. Ein edge-naher Ansatz kann dabei helfen, bestimmte Verbindungen und Datenflüsse besser dort einzuordnen, wo sie im laufenden Betrieb benötigt werden. Dadurch lassen sich Integrationsprozesse strukturierter planen und besser mit vorhandenen Betriebsanforderungen verbinden. Gerade bei Distributed-Computing-Szenarien ist eine klare Abgrenzung wichtig. Anwendungen, Schnittstellen und Systeme müssen zuverlässig zusammenarbeiten können, ohne dass jede Verbindung unübersichtlich oder isoliert verwaltet wird. Red Hat Fuse for Distributed Computing bietet dafür eine geeignete Grundlage, um Integrationsprozesse kontrollierter in bestehende Enterprise-Strukturen einzubinden. Für Edge-nahe Anwendungen, APIs und Middleware-Prozesse Red Hat Fuse for Distributed Computing passt zu Unternehmen, die Anwendungen, APIs, Services und Datenquellen über mehrere technische Bereiche hinweg verbinden möchten. Die Lösung kann in geeigneten Szenarien dabei unterstützen, Integrationslogik, Schnittstellenkommunikation, Datenflüsse und Middleware-nahe Prozesse besser miteinander zu verbinden. Dadurch entsteht eine nachvollziehbarere Grundlage, um bestehende Anwendungen weiterzuführen und moderne Integrationsanforderungen schrittweise in die vorhandene Plattformstrategie einzubinden. Der konkrete Einsatz sollte immer anhand der vorhandenen Infrastruktur, der eingesetzten Produktversion, der geplanten Workloads und der jeweiligen Red Hat Subskriptionsbedingungen bewertet werden. Besonders bei bestehenden oder langfristig gewachsenen Integrationsumgebungen ist es sinnvoll, den aktuellen Produktstatus, mögliche Erweiterungen und spätere Modernisierungspfade sorgfältig zu prüfen. So können Unternehmen besser entscheiden, wie Weiterbetrieb, Modernisierung oder Migration sinnvoll miteinander verbunden werden. Geeignet für Enterprise-Integration an verteilten Standorten In verteilten Unternehmensarchitekturen entstehen häufig komplexe Übergänge zwischen Anwendungen, Plattformdiensten, Schnittstellen, Datenquellen und Backend-Systemen. Red Hat Fuse for Distributed Computing kann Unternehmen dabei unterstützen, solche edge-nahen Integrationsanforderungen besser zu ordnen und verteilte Verbindungspunkte sauberer in die jeweilige Anwendungsarchitektur einzubinden. Die Edge-Server-Variante eignet sich besonders für Organisationen, die für verteilte Integrationsbereiche einen klaren Subskriptionsrahmen benötigen. Dadurch lassen sich Anforderungen rund um Middleware, API-nahe Prozesse, Plattformbetrieb und verteilte Service-Nutzung besser in Einkaufs-, IT- und Budgetprozesse einordnen. Subskriptionsumfang: 2 Cores Die Variante „2 Cores“ beschreibt den definierten Subskriptionsumfang für Red Hat Fuse for Distributed Computing in der Edge-Server-Ausführung. Sie eign...2917,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie richte ich Port Forwarding für einen Arma 3 Server ein?
Um Port Forwarding für einen Arma 3 Server einzurichten, musst du zuerst die IP-Adresse deines Routers herausfinden. Öffne dann die Einstellungen deines Routers und suche nach der Option "Port Forwarding" oder "Virtual Server". Füge einen neuen Eintrag hinzu und gib die IP-Adresse deines Computers sowie die Portnummer für den Arma 3 Server ein. Speichere die Einstellungen und starte deinen Server neu. **
-
Warum funktioniert Port Forwarding nicht?
Es gibt mehrere mögliche Gründe, warum Port Forwarding nicht funktioniert. Einer davon könnte sein, dass die Firewall des Routers den Zugriff auf den Port blockiert. Eine andere Möglichkeit ist, dass die Portweiterleitung nicht korrekt eingerichtet wurde, zum Beispiel durch falsche IP-Adressen oder Portnummern. Es ist auch möglich, dass der Internetdienstanbieter den Zugriff auf bestimmte Ports blockiert. **
-
Wie aktiviere ich Port Forwarding?
Um Port Forwarding zu aktivieren, musst du zunächst auf deinen Router zugreifen. Öffne dazu einen Webbrowser und gib die IP-Adresse deines Routers in die Adressleiste ein. Melde dich dann mit deinen Anmeldedaten an. Suche im Router-Menü nach den Einstellungen für Port Forwarding oder Portweiterleitung. Dort kannst du die gewünschten Ports eingeben und an die IP-Adresse des Geräts weiterleiten, auf das du den Zugriff von außen ermöglichen möchtest. Speichere die Einstellungen und starte den Router neu, um die Änderungen zu übernehmen. **
-
Warum funktioniert Port Forwarding nicht?
Es gibt mehrere mögliche Gründe, warum Port Forwarding nicht funktioniert. Einer der häufigsten Gründe ist, dass die Firewall des Routers den Datenverkehr blockiert. Es ist auch möglich, dass die Portweiterleitung nicht korrekt eingerichtet wurde oder dass der Zielcomputer nicht ordnungsgemäß konfiguriert ist, um den eingehenden Datenverkehr zu akzeptieren. Es kann auch sein, dass der Internetdienstanbieter bestimmte Ports blockiert oder dass die Netzwerkeinstellungen des Routers nicht richtig konfiguriert sind. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.